Approfondimenti · Sicurezza
Sicurezza funzionale: PL e SIL spiegati ai costruttori
Arresto di emergenza, ripari mobili interbloccati, barriere fotoelettriche: le funzioni di sicurezza devono essere affidabili. Le norme EN ISO 13849-1 (PL) e IEC 62061 (SIL) dicono esattamente quanto — e come dimostrarlo.
Cos'è la sicurezza funzionale
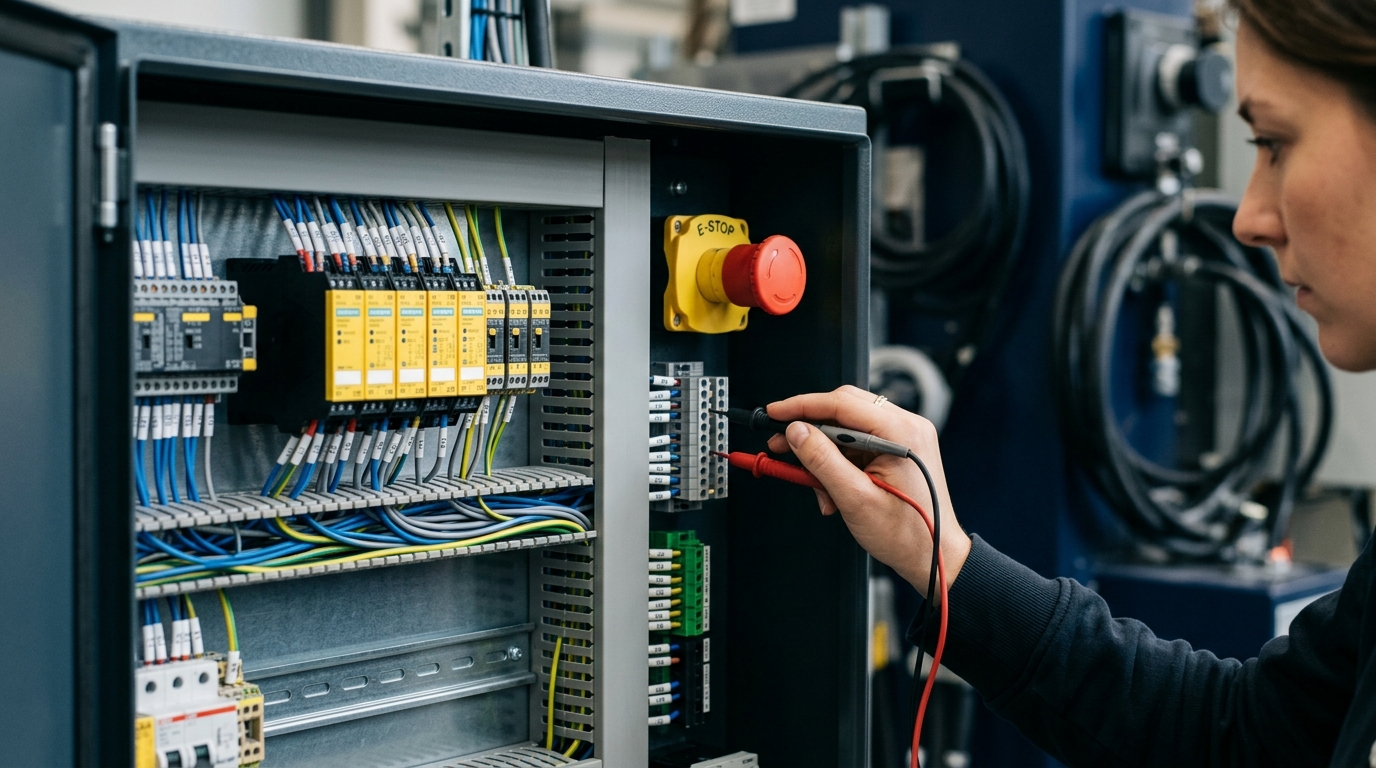
È la parte di sicurezza della macchina che dipende dal corretto funzionamento del sistema di comando: quando l'operatore apre un riparo o preme il fungo di emergenza, la funzione di sicurezza deve intervenire con un livello di affidabilità adeguato al rischio. Non basta che «funzioni»: deve funzionare anche quando qualcosa si guasta.
EN ISO 13849-1: i Performance Level
Per i sistemi di comando legati alla sicurezza (SRP/CS), la norma definisce cinque livelli di prestazione, da PLa a PLe. Il livello richiesto (PLr) discende dalla valutazione dei rischi; il livello raggiunto si calcola combinando:
- L'architettura del sistema (categorie B, 1, 2, 3, 4)
- L'affidabilità dei componenti (MTTFd, ricavabile dal B10d per i componenti usurabili)
- La copertura diagnostica (DC): quanto il sistema rileva i propri guasti
- I guasti a causa comune (CCF), da valutare con una checklist dedicata
IEC 62061: i livelli SIL
Per i sistemi elettrici, elettronici ed elettronici programmabili (SRECS), la IEC 62061 utilizza i Safety Integrity Level (SIL 1-3). Il calcolo si basa sulla probabilità di guasto pericoloso all'ora (PFHd), sulla frazione di guasto sicuro (SFF) e sulla copertura diagnostica. Le due norme sono equivalenti per obiettivi: esiste una tabella di corrispondenza tra PL e SIL.
I dati contano
Il calcolo di PL o SIL richiede dati affidabili sui componenti: valori B10d e MTTFd dichiarati dai costruttori, architetture documentate, numero di operazioni annue. Nel nostro libro sulla Direttiva Macchine trovate esempi applicativi completi, con i calcoli svolti passo per passo per entrambe le norme.
Gli errori più comuni
- PL dichiarato a catalogo senza il calcolo sull'architettura reale
- Guasti a causa comune (CCF) non valutati
- Funzioni di sicurezza non validate dopo l'installazione
- Documentazione del calcolo assente dal fascicolo tecnico
- Circuiti ereditati da macchine precedenti senza verifica del PLr richiesto
Con il Regolamento (UE) 2023/1230
Le funzioni di sicurezza restano centrali, ma il Regolamento aggiunge un tassello: i sistemi di comando devono essere protetti anche da manipolazioni intenzionali e la documentazione può essere digitale. Affidabilità e cybersecurity, come spieghiamo nell'approfondimento dedicato, oggi viaggiano insieme.